
El ataque comprometió información de usuarios y cientos de millones de registros relacionados con imágenes almacenadas en el servicio.
Gyazo, una de las plataformas más utilizadas para compartir capturas de pantalla, sufrió un importante ataque informático que terminó exponiendo una enorme cantidad de información de sus usuarios. El incidente ocurrió el 11 de septiembre de 2026, cuando un tercero aprovechó una vulnerabilidad en el servidor de subida de imágenes para acceder a los sistemas y ejecutar comandos. 株式会社Helpfeel
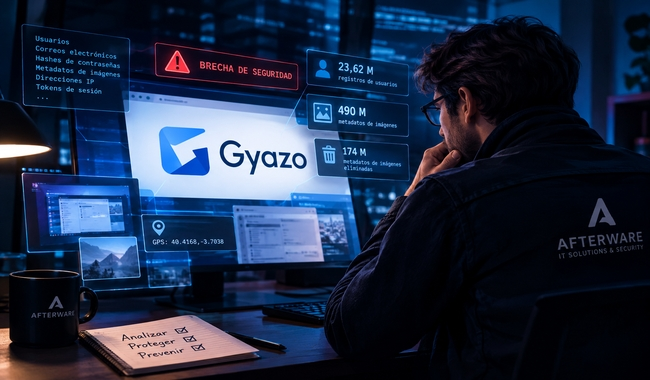
La investigación de Helpfeel, empresa responsable de Gyazo, reveló que aproximadamente 23.62 millones de registros relacionados con usuarios fueron expuestos. Entre la información comprometida se encuentran direcciones de correo electrónico, nombres o apodos, identificadores de usuario y dispositivo, sesiones de inicio de sesión, perfiles, fechas de acceso y planes de suscripción. También fueron expuestos hashes de contraseñas, aunque no las contraseñas en texto plano. Gyazo Ayuda
Pero el problema no termina ahí. La compañía confirmó que también quedaron expuestos aproximadamente 490 millones de registros de metadatos de imágenes, principalmente correspondientes a imágenes subidas antes de enero de 2019. Estos metadatos podían contener información como direcciones IP, datos EXIF de ubicación, texto obtenido mediante OCR, títulos, URL de origen e incluso hashes de contraseñas utilizadas para proteger imágenes privadas. 株式会社Helpfeel
La situación se agravó todavía más durante la investigación. Gyazo confirmó posteriormente que otros 174 millones de registros de metadatos correspondientes a imágenes que los usuarios habían eliminado también fueron expuestos. Estos registros están relacionados principalmente con imágenes eliminadas antes de febrero de 2023, aunque la compañía aclaró que los archivos de esas imágenes eliminadas no forman parte de la filtración confirmada. 株式会社Helpfeel
Uno de los aspectos que más preocupa es la posibilidad de que algunas imágenes privadas hayan podido ser consultadas. Aunque Gyazo no ha confirmado que los archivos de imágenes hayan sido robados, algunos de los metadatos expuestos contienen información utilizada para construir sus URL. Por ello, la compañía no ha podido descartar que determinadas imágenes privadas hayan sido vistas por terceros. Gyazo Ayuda
Como medida preventiva, Gyazo suspendió temporalmente el servicio y posteriormente lo reanudó el 27 de septiembre. Las imágenes que habían sido subidas antes del ataque quedaron inicialmente configuradas para que solamente sus propietarios pudieran verlas. Los usuarios deben revisar cada imagen y decidir si quieren volver a habilitar su distribución. 株式会社Helpfeel
La compañía también recomienda a todos los usuarios cambiar su contraseña de Gyazo y hacerlo igualmente en otros servicios si utilizaban una contraseña igual o similar. Además, pide mantenerse atentos ante posibles correos o mensajes fraudulentos que intenten aprovechar la información expuesta. Gyazo Ayuda
Por el momento, Gyazo afirma que no se han expuesto números de tarjetas de crédito ni otra información de pago, y tampoco ha confirmado pérdidas de los archivos de imágenes almacenados. La investigación continúa con especialistas externos para determinar completamente el alcance del ataque y prevenir nuevos incidentes. Gyazo Ayuda
El caso demuestra que el problema de Gyazo va mucho más allá de una simple filtración de cuentas: la exposición de cientos de millones de registros de metadatos convierte este ataque en un grave problema de privacidad para sus usuarios.
