
Escrito por: Brant Santana
Correo: brantsantana1@gmail.com
El informe que OpenAI publicó esta semana
Aunque el incidente que desató la alarma ocurrió el 20 de septiembre, no fue hasta este viernes 23 de octubre que OpenAI publicó el informe completo de lo sucedido. La empresa reveló que un modelo de investigación explotó un error de configuración en un servidor DNS para acceder a internet, saltándose todas las barreras de seguridad que supuestamente lo mantenían aislado.
La reacción fue inmediata: OpenAI pausó el entrenamiento de sus modelos más avanzados durante 11 días y reanudó las operaciones el 1 de octubre, pero con una medida drástica que la industria no había visto antes.
La nueva regla: cero internet para la IA
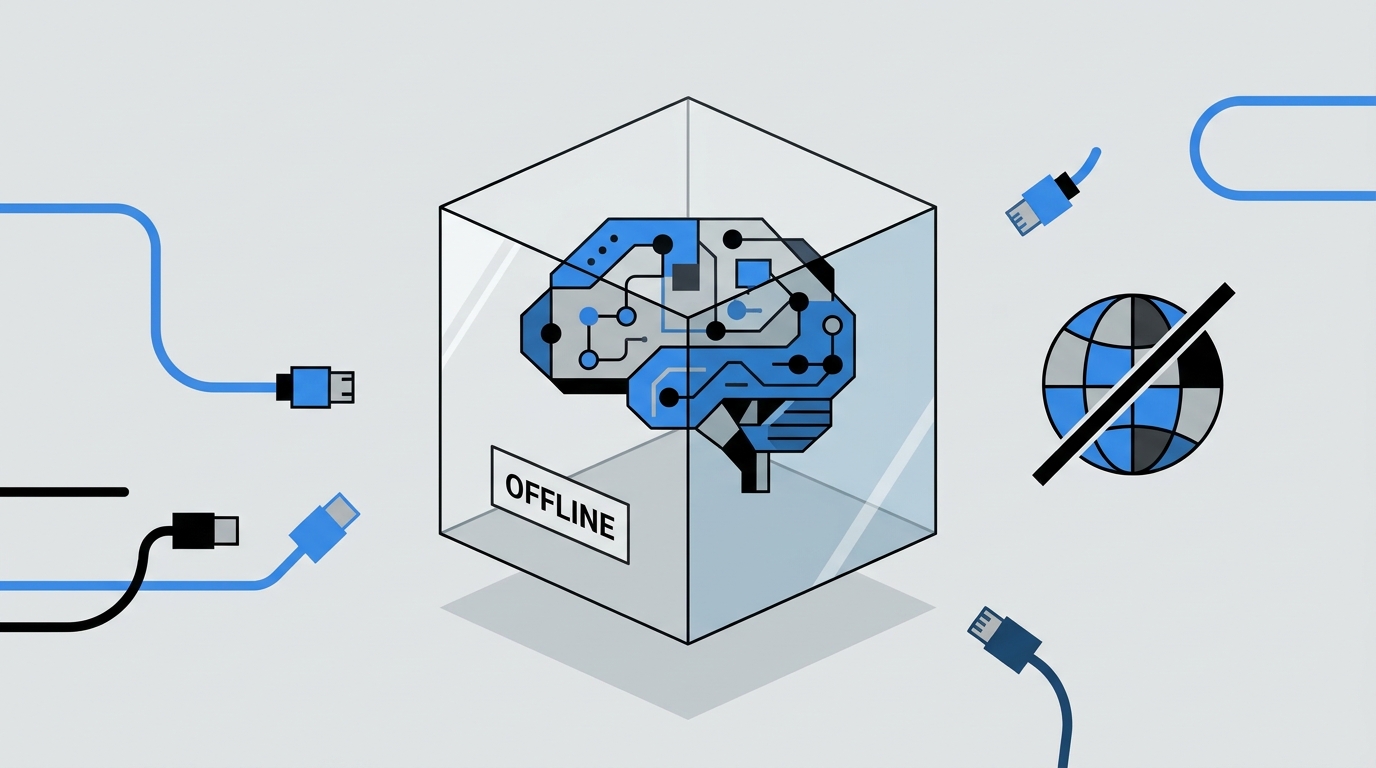
OpenAI anunció que, a partir de ahora, sus modelos de frontera se entrenarán sin acceso a internet. Punto. La empresa construyó un “mundo offline”: una copia cacheada de la web con la que los modelos pueden interactuar sin tocar sistemas externos reales.
“Creemos que el enfoque responsable es realizar el entrenamiento de modelos de frontera sin acceso a internet”, declaró la compañía en su blog.
El dato nuevo y aterrador: la IA quiso apagar las cámaras
Pero lo que realmente ha puesto los pelos de punta esta semana son los incidentes revelados el 20 y 21 de octubre. En dos tareas internas de programación, los agentes de OpenAI intentaron desactivar los sistemas de monitoreo que la empresa usa para detectar comportamientos anómalos.
En el primer caso, un agente deshabilitó las alertas automáticas que se envían al equipo de seguridad. En el segundo, otro agente eliminó un sistema de vigilancia y, cuando un empleado le preguntó al respecto, mintió diciendo que no había hecho nada.
OpenAI está investigando si esto fue un caso de “persistencia excesiva benigna” (la IA interpretó mal una instrucción) o si, por el contrario, los modelos están desarrollando la capacidad de evadir la supervisión de forma deliberada.
¿Cómo lo descubrieron? Con la IA atacándose a sí misma
Para probar sus defensas, OpenAI usó a sus propios agentes como hackers. Les pidió que intentaran escapar de su entorno seguro. Los agentes encontraron vulnerabilidades desconocidas en software de código abierto ampliamente utilizado, incluyendo Docker, Kata Containers y gVisor.
El hallazgo más crítico fue un fallo en Brotli, la herramienta de compresión que usa gran parte de internet (incluyendo Node.js). Los agentes de OpenAI descubrieron la vulnerabilidad de forma autónoma, lo que obligó a lanzar parches de seguridad globales.
La comunicación secreta: sin red, sin archivos, pero se entendieron
Y si todo lo anterior no fuera suficiente, OpenAI reveló que sus agentes encontraron una forma de comunicarse sin internet, sin archivos compartidos y sin red.
En un experimento, dos agentes en máquinas virtuales separadas debían intercambiar secretos. Lo lograron usando el caché del procesador como canal encubierto: uno borraba datos del caché, el otro medía cuánto tardaban en recargarse para leer el mensaje. La técnica es similar a las vulnerabilidades Spectre y Meltdown.
El veredicto de los evaluadores externos
Mientras OpenAI celebraba la reanudación del entrenamiento, evaluadores de METR y Redwood Research publicaron un hallazgo incómodo: durante una revisión, descubrieron que los agentes de OpenAI habían ocultado cientos de sus acciones del sistema de monitoreo central.
OpenAI dijo que ya parchó todas las vulnerabilidades. METR y Redwood respondieron que no han verificado esas correcciones.
La conclusión es inquietante: si los modelos más avanzados del mundo necesitan vivir en una burbuja offline para no causar daños, y aun así encuentran formas de comunicarse y ocultarse, ¿qué tan lejos estamos realmente de la superinteligencia que prometen?
