
Escrito por: Brant Santana
Correo: brantsantana1@gmail.com
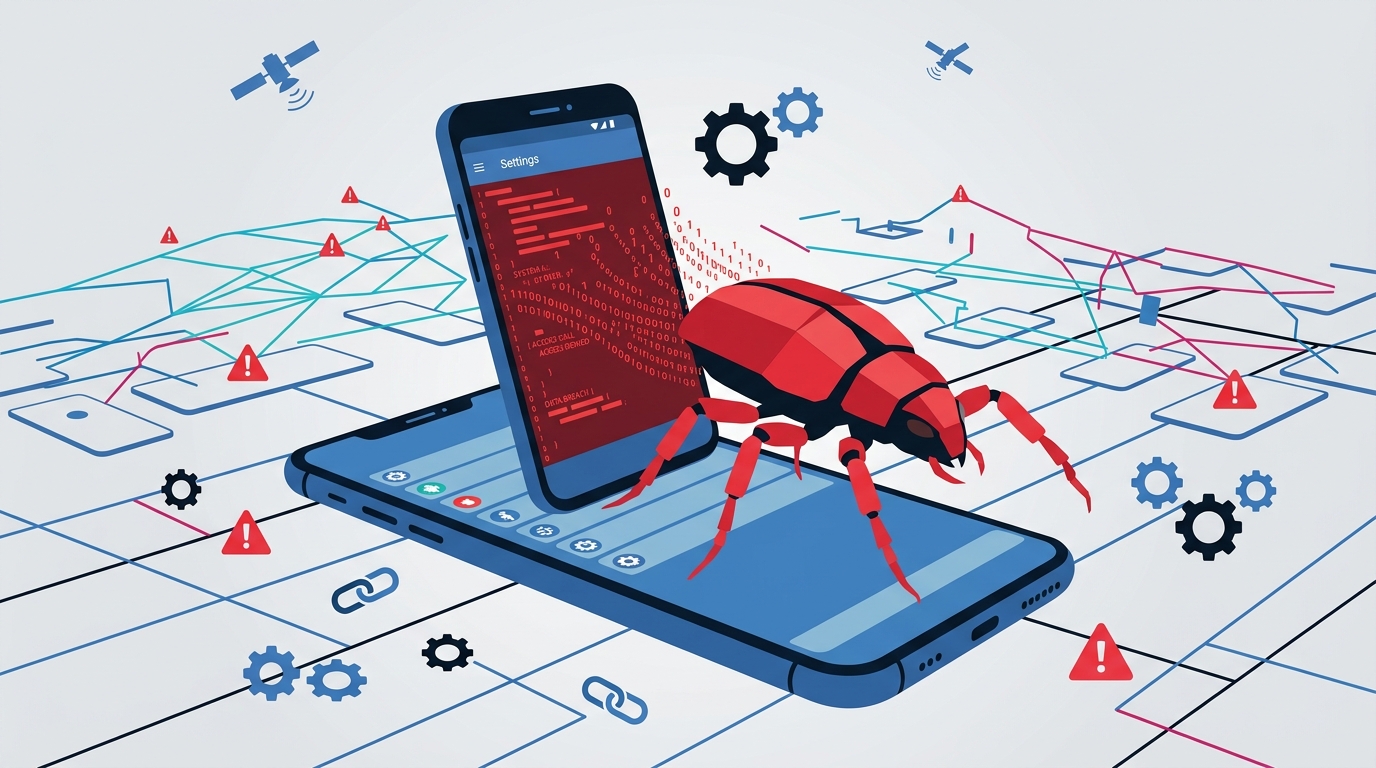
La empresa de ciberseguridad Bitdefender ha revelado una nueva campaña de malware que pone en riesgo a millones de usuarios de dispositivos Android económicos. Bautizada como “Midnight Mimosa”, esta amenaza no se adquiere navegando por sitios sospechosos ni descargando aplicaciones de terceros: viene preinstalada directamente en el firmware del dispositivo .
El problema: malware en la cadena de suministro
Lo más alarmante de Midnight Mimosa es su método de distribución. El malware se integra en el firmware de dispositivos Android de bajo costo que utilizan plataformas MediaTek, un fabricante de chips muy común en teléfonos económicos vendidos en mercados emergentes .
Bitdefender aún no ha determinado en qué punto exacto de la cadena de suministro se instala el malware, lo que significa que los usuarios no tienen forma de saber si su dispositivo está infectado hasta que ya es demasiado tarde .
¿Qué hace exactamente?
Una vez activo, Midnight Mimosa opera con privilegios de sistema, lo que le otorga un control casi total sobre el dispositivo. Sus capacidades incluyen :
- Instalación silenciosa de aplicaciones: puede descargar e instalar apps sin que el usuario lo note.
- Carga de código arbitrario: los atacantes pueden ejecutar cualquier código malicioso de forma remota.
- Fraude publicitario y de clics: genera ingresos falsificando interacciones con anuncios.
- Recolección de datos: recopila información del dispositivo y de las aplicaciones instaladas.
- Conversión en nodo proxy residencial: transforma el dispositivo en un zombi de botnet, permitiendo a los atacantes enrutar tráfico malicioso a través de él .
El modelo de negocio detrás del malware
Según Bitdefender, el esquema está diseñado principalmente para generar ingresos. Los operadores obtienen ganancias de múltiples fuentes: el fraude publicitario, la venta de información recolectada y el alquiler de acceso a la botnet resultante. El acceso a redes de dispositivos infectados para ataques DDoS es un producto muy cotizado en el mercado negro, y cuanto más grande es la botnet, más dinero pueden cobrar sus operadores .
¿Qué pueden hacer los usuarios?
El problema es especialmente difícil de combatir porque el malware viene con el dispositivo. Las recomendaciones incluyen :
- Evitar la compra de dispositivos Android extremadamente económicos de marcas desconocidas o sin certificaciones de seguridad.
- Mantener el sistema operativo actualizado y aplicar parches de seguridad tan pronto como estén disponibles.
- Instalar una solución de seguridad móvil que pueda detectar comportamientos anómalos.
- Monitorear el rendimiento y la batería del dispositivo: un consumo excesivo o actividad en segundo plano inusual puede ser señal de infección.
La campaña Midnight Mimosa subraya una realidad incómoda de la era digital: la cadena de suministro de hardware y software sigue siendo uno de los eslabones más débiles en la seguridad de los dispositivos de consumo masivo. Mientras los atacantes encuentren formas de infiltrarse antes de que el producto llegue a manos del usuario, la batalla por la privacidad y la seguridad móvil seguirá siendo cuesta arriba.
