
Escrito por: Brant Santana
Correo: brantsantana1@gmail.com
Un poema como centro de mando
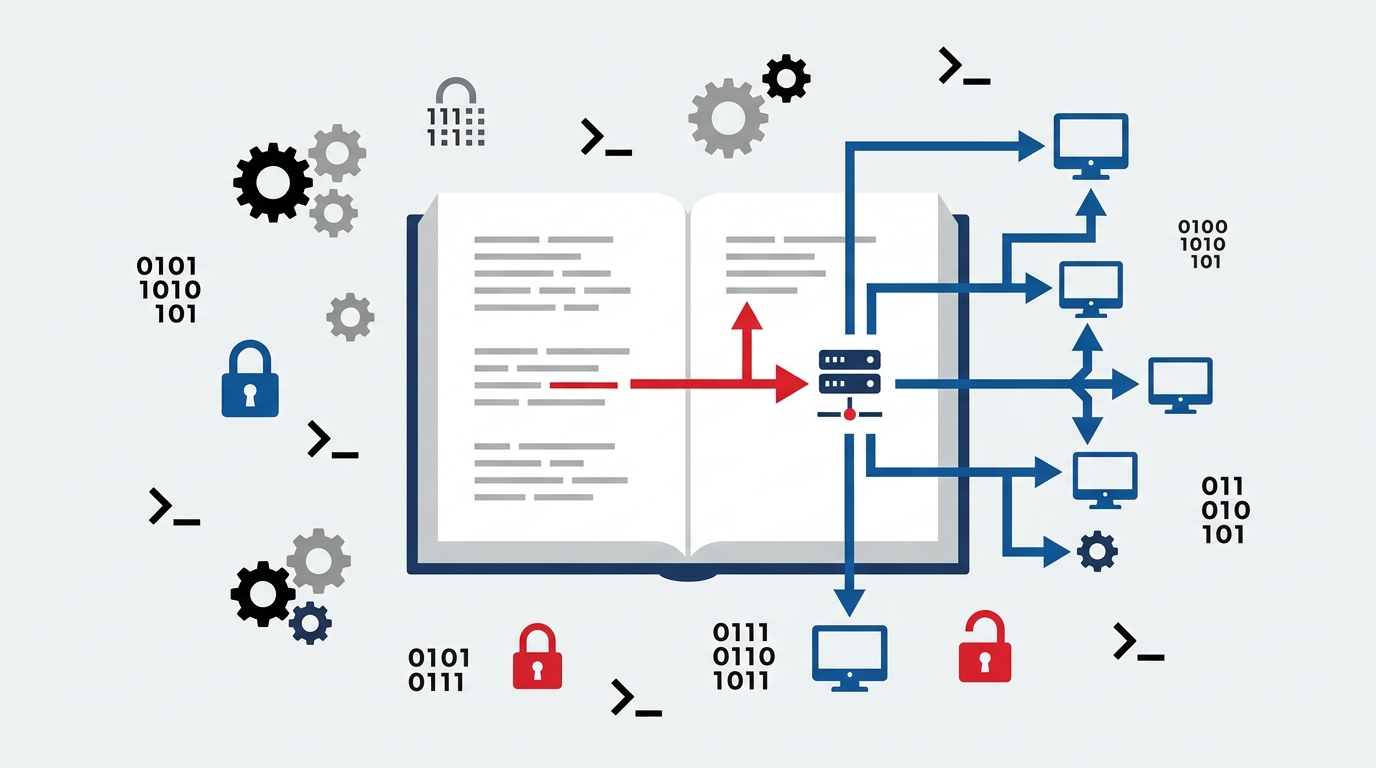
La técnica es tan inesperada como eficaz. En lugar de usar un servidor de comando y control (C2) tradicional, fácilmente detectable por los sistemas de seguridad, los atacantes detrás de PoeLLM escondieron las direcciones IP de su infraestructura dentro de un poema titulado “On the Nature of Connection” alojado en un repositorio de GitHub.
El malware accede a ese poema y extrae cuatro palabras específicas: driver, diode, decryption y tick. Cada una de estas palabras se traduce a un número mediante un diccionario codificado en el propio malware. La combinación de esos valores genera una dirección IPv4 que corresponde a la ubicación del servidor de control.
La genialidad del esquema radica en su flexibilidad: si los atacantes necesitan cambiar de servidor, solo modifican algunas palabras del poema. Los dispositivos infectados, al consultar la versión actualizada del texto, recalculan automáticamente la nueva dirección IP sin necesidad de distribuir una actualización del malware. Según The Register, el poema ha sido modificado 11 veces desde su publicación inicial en abril de 2026.
🤖 El objetivo: infraestructura de IA
PoeLLM no ataca a cualquier servidor. Su objetivo son servicios de inteligencia artificial y modelos de lenguaje expuestos a internet, como LiteLLM, Ollama, Gotenberg y Gitea. Estos sistemas son atractivos por tres razones: a menudo están mal configurados, expuestos públicamente, y corren sobre potentes clústeres de GPU ideales para la minería de criptomonedas.
Una vez que el malware compromete un servidor, lo convierte en un trabajador de escaneo y explotación: desde ahí, busca otros sistemas vulnerables en la red y lanza nuevos ataques, expandiendo la botnet de forma exponencial.
💰 El negocio: minería de criptomonedas a gran escala
El objetivo final de PoeLLM es puramente económico. El malware instala XMRig e Iron, dos programas de minería de criptomonedas, y conecta los servidores infectados con Kryptex, un servicio ruso de minería. La criptomoneda generada es Monero, elegida por su enfoque en la privacidad y su dificultad para ser rastreada.
La campaña, bautizada como Canto Incognito, alcanzó su pico de actividad a mediados de junio, con casi 2,200 servidores afectados y aproximadamente 800 sistemas activos por día.
🕵️ ¿Quién está detrás?
Lumen Black Lotus Labs atribuye la operación a un actor de amenazas de habla italiana, basándose en artefactos en ese idioma encontrados en el malware y en los indicadores de tráfico de red. Sin embargo, los investigadores no han podido identificar a un individuo o grupo específico con certeza.
El hallazgo inicial de PoeLLM se produjo mientras los investigadores analizaban una vulnerabilidad en Ivanti Sentry (CVE-2026-10520), lo que sugiere que la campaña tiene múltiples vectores de ataque.
🛡️ ¿Cómo protegerse?
Los administradores de sistemas pueden tomar varias medidas para protegerse contra PoeLLM:
- Aplicar las últimas actualizaciones de seguridad en todos los servicios expuestos.
- Reducir la exposición pública de activos críticos en internet.
- Restringir el acceso externo solo a direcciones IP de confianza.
- Inspeccionar los registros de monitoreo de red en busca de conexiones a los indicadores de compromiso (IoCs) compartidos por Black Lotus Labs.
La campaña PoeLLM es un recordatorio de que los atacantes siguen innovando en sus métodos de ocultación, y que la infraestructura de IA, por su potencia de cómputo, se ha convertido en un objetivo prioritario para el cibercrimen.
